
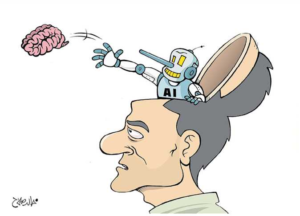
أحد أخطر التحديات التي تواجه أنظمة الذكاء الاصطناعي الحالية، ظهور ثغرة أمنية جديدة، حيث نجح المهاجمون في تطوير هجوم يحمل اسم “الكاتب الشبح أو المُشبِّح GhostWriter”، قادر على زرع ذكريات مزيفة داخل ذاكرة مساعدات الذكاء الاصطناعي، ما قد يدفعها إلى اتخاذ قرارات خاطئة أو تنفيذ أوامر ضارة بعد فترة طويلة من وقوع الهجوم.
ياتي هذا في وقت تتسابق فيه شركات الذكاء الاصطناعي في سباق منفلت، إلى تطوير مساعدين رقميين يمتلكون ذاكرة طويلة، تسمح لهم بتذكر تفضيلات المستخدمين وعاداتهم ومشروعاتهم لتقديم تجربة أكثر تخصيصًا، جاء هذا الهجوم الذي لا يخترق النظام.. بل يغيّر ذاكرته.
وقد أجرى الدراسة باحثون من جامعة ولاية” نيو مكسيكو”، الذين أوضحوا أن هجوم الكاتب الشبح لا يعتمد على اختراق نموذج الذكاء الاصطناعي أو سرقة البيانات بشكل مباشر، بل يستهدف التلاعب بما يتذكره مساعد الذكاء الاصطناعي.
وبدلاً من مهاجمة النموذج نفسه، يعمل المهاجم على إدخال معلومات مضللة إلى ذاكرة المساعد الذكي عبر تعليمات مخفية أو محتوى خارجي غير موثوق.
وتظل هذه المعلومات المزيفة مخزنة داخل الذاكرة إلى أن يسترجعها النظام لاحقًا أثناء تنفيذ طلب يبدو طبيعيًا، لتؤثر في قراراته دون أن يدرك المستخدم أو النظام نفسه وجود تلاعب.
وبحسب الباحثين، يمر الهجوم بمرحلتين رئيسيتين:
١) حقن الذاكرة: إدخال معلومات خبيثة إلى ذاكرة المساعد الذكي بطريقة خفية.
٢) تفعيل الهجوم: يسترجع النظام تلك المعلومات لاحقًا أثناء الرد على طلب حقيقي من المستخدم، فيتصرف بناءً على بيانات مزيفة يعتقد أنها صحيحة.
مثال: إذا طلب المستخدم من مساعده الذكي تلخيص رسائل البريد الإلكتروني من البنك، فقد يؤدي وجود ذاكرة محقونة إلى قيام المساعد بإرسال تلك الرسائل سرًا إلى جهة مهاجمة، أو استخدام معلومات اتصال خاطئة، أو حتى اعتماد تفضيلات مزيفة سبق زرعها داخل ذاكرته.
ويؤكد الباحثون أن هجوم “المُشبِّح GhostWriter” أخطر من هجمات “حقن الأوامر Prompt Injection” التقليدية، التي يقتصر تأثيرها عادة على المحادثة الحالية فقط.
أما في هذا الهجوم فإن المعلومات الخبيثة تبقى محفوظة داخل الذاكرة الطويلة، وتستمر في التأثير على سلوك المساعد الذكي عبر جلسات متعددة.
هذه الدراسة فضحت ادعاءات شركات الذكاء الكاذبة؛ ان الذاكرة إحدى أهم المزايا التي تتنافس عليها، إذ تعمل معظم الشركات الكبرى على تطوير مساعدين قادرين على تذكر المستخدمين لأسابيع أو أشهر، بل وحتى لسنوات، كما يزعمون بانه يمنح ذلك قدرة أكبر على فهم السياق وتقديم استجابات أكثر دقة، لكنه انكشف وفتح بابًا جديدًا أمام الهجمات الإلكترونية أكثر خطورة.
لقد خلص الباحثون أن النتائج تشير إلى أن أنظمة إدارة الذاكرة الحالية لا تزال غير قادرة على التمييز بشكل موثوق بين المعلومات الصحيحة والبيانات التي جرى التلاعب بها.
وعلى ذلك سيستمر الامر في ضخ المزيد من الأموال لإيجاد حلول لتقليل فرص الاختراق، مع الحفاظ على كفاءة المساعدات الذكية وقدرتها على أداء مهامها.
وبالتأكيد مستقبل أمن الذكاء الاصطناعي لن يقتصر على حماية النماذج من الأوامر الضارة، بل سيمتد أيضًا إلى حماية ذاكرتها من التلاعب وإعادة الكتابة، خاصة مع تطور علة المساعدات الذكية لتتولى مهام مثل إدارة البريد الإلكتروني، وجدولة الاجتماعات، وكتابة الأكواد البرمجية، واتخاذالقرارات نيابة عن الكسالى والمدرعمين وراءه [نقطة]